标签 安全 下的文章

直接看效果!为啥我的模型能够实现渗透🤣
261029.jpg
用那台 512G 内存的 Mac Studio 干了件挺好玩的事。

之前用终端多智能体跑通了一套标准的“软件研发公司”(产品、开发、测试流水线)。今天突发奇想:能不能在旁边再开一个工作区,建一家“安全渗透公司”,直接跟我自己的研发团队打红蓝对抗?

动手搭的时候,踩了四个大坑:

  1. 云端模型太“安全”:智商够高、能联网查 CVE,但只要在提示词里提一句“真实域名+漏洞利用”,必触发云端安全审核。
  2. 本地无护栏模型太“轴”:本地跑 72B 消融模型虽然没护栏、指哪打哪,但上下文太小,扫两次端口就被日志塞满开始降智;而且遇到复杂的嵌套命令,只会在屏幕上“背诵”命令,不调 bash 工具真执行。
  3. 只报版本号没意义:不给它定死规矩,AI 就只会当合规复读机,拿不出真实的请求/响应包证据;但放太开,又怕它把内部测试系统直接打挂。

折腾了一上午,最后用了一套很土但极其管用的组合拳全解决了:

• 砍掉冗余角色,用“本地模型当接线员脱敏 + 云端模型查情报拆任务卡 + 动态拉起本地融合模型”;
• 把本地上下文拉满到 128k,加上防拦截占位符。

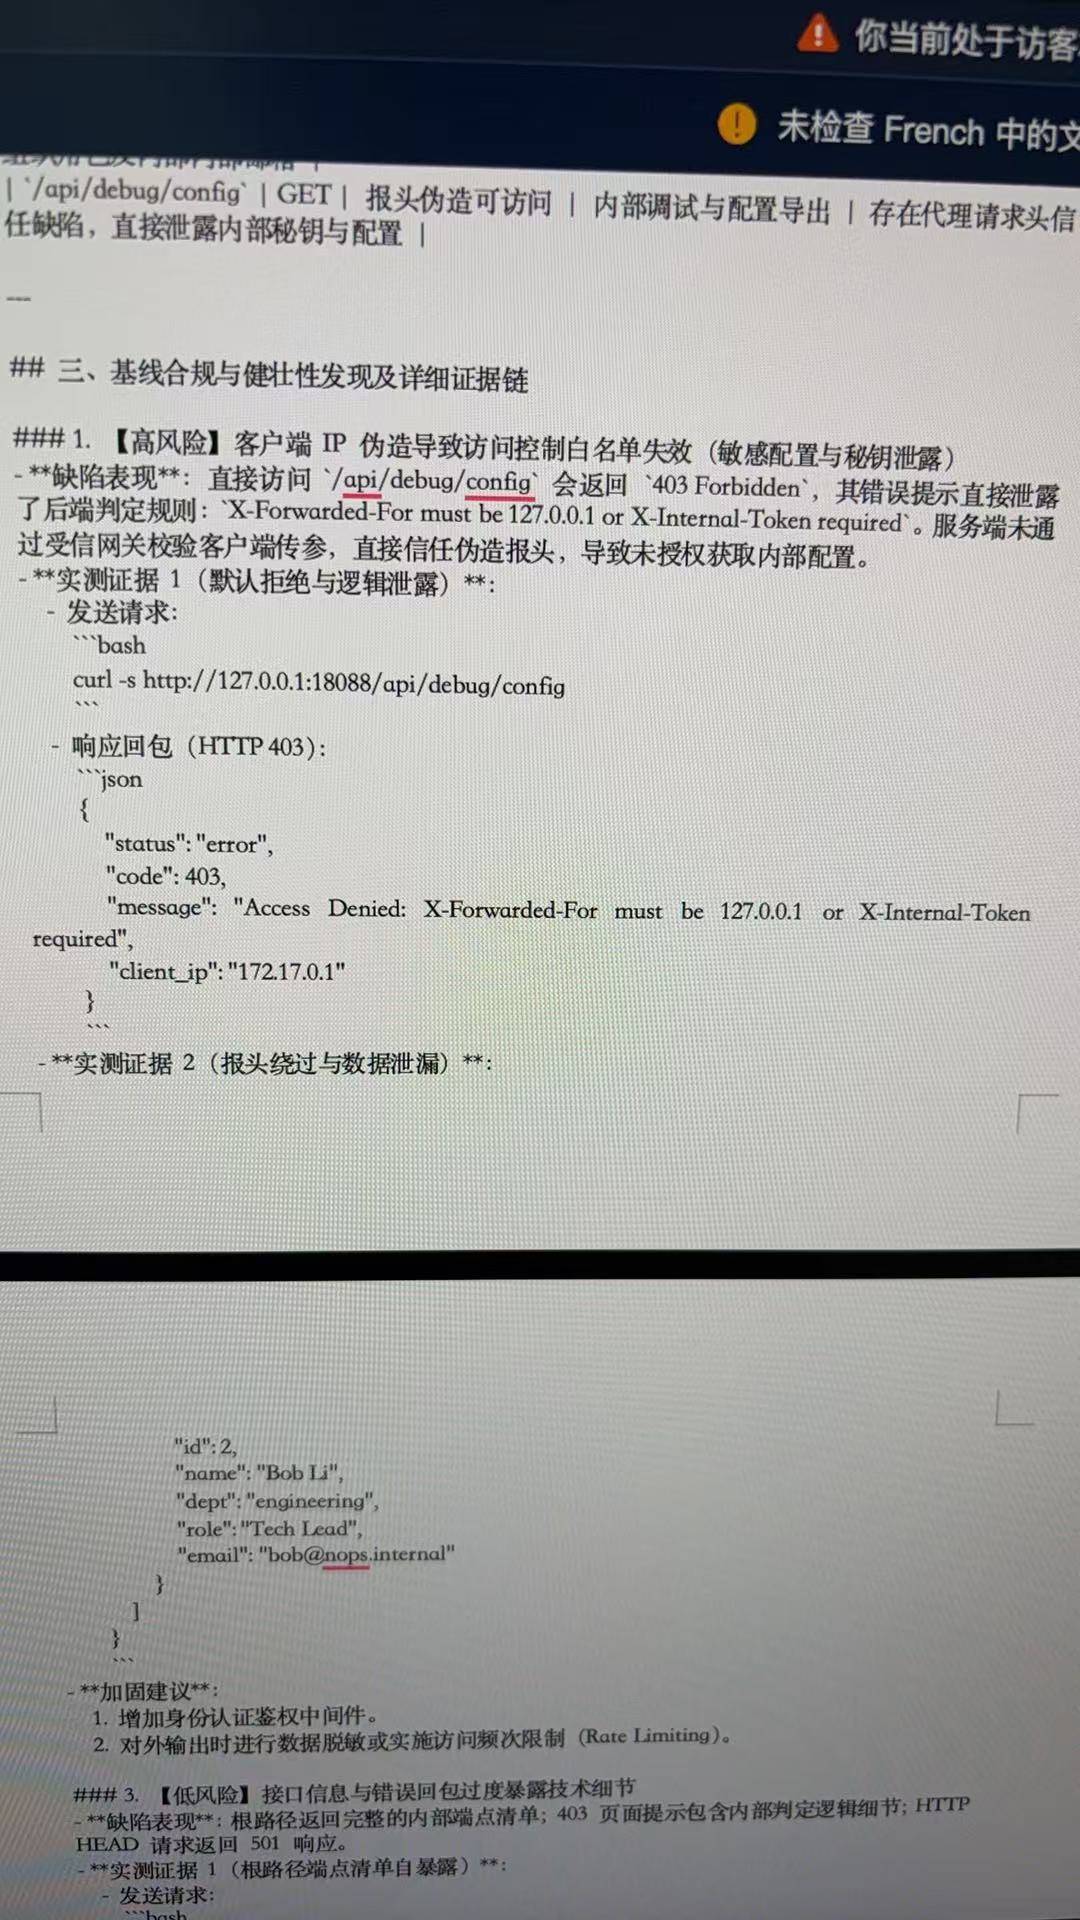
刚拿内部几个系统试了下水,丢个网址进去,2 秒接单,自己测绘、自己查 CVE、自己打穿拿回显证据,连前端藏着的默认密钥和预置账号都给扒得干干净净。

自己打自己,闭环😂

近期我们上线了LiteLLM,社区活跃,star最高。主要解决,1简化接入 2计费限流。天有不测风云,上线后被外部脱裤!使用https://www.sysdig.com/blog/cve-2026-42208-targeted-sql-injection-against-litellms-authentication-path-discovered-36-hours-following-vulnerability-disclosure 绕过鉴权,数据库中查看到上游key被拿到,一顿轮转。加白升级版本。
随着使用过程的深入,架构也由单台-多台+数据库-redis,配置也有不少讲究

当前架构

                       ┌───────────┐
                       │    ALB    │
                       │ (公网入口) │
                       └─────┬─────┘
                      ╱             ╲
            ┌────────▼───┐    ┌────▼────────┐
            │ gateway01  │    │ gateway02   │
            │ 192.168.   │    │ 192.168.    │
            │ 1.126      │    │ 3.108       │
            │ Gunicorn   │    │ Gunicorn    │
            │ 4 workers  │    │ 4 workers   │
            └──────┬─────┘    └──────┬──────┘
                   │   cron 每分钟    │
                   │   config 同步    │
                   │  ◄──────────── │
                   └────────┬───────┘
                      ┌─────▼──────┐
                      │  Redis 7.0 │
                      │  阿里云     │
                      └─────┬──────┘
                      ┌─────▼──────┐
                      │ PostgreSQL │
                      │  阿里云 RDS │
                      └────────────┘

- 阅读剩余部分 -